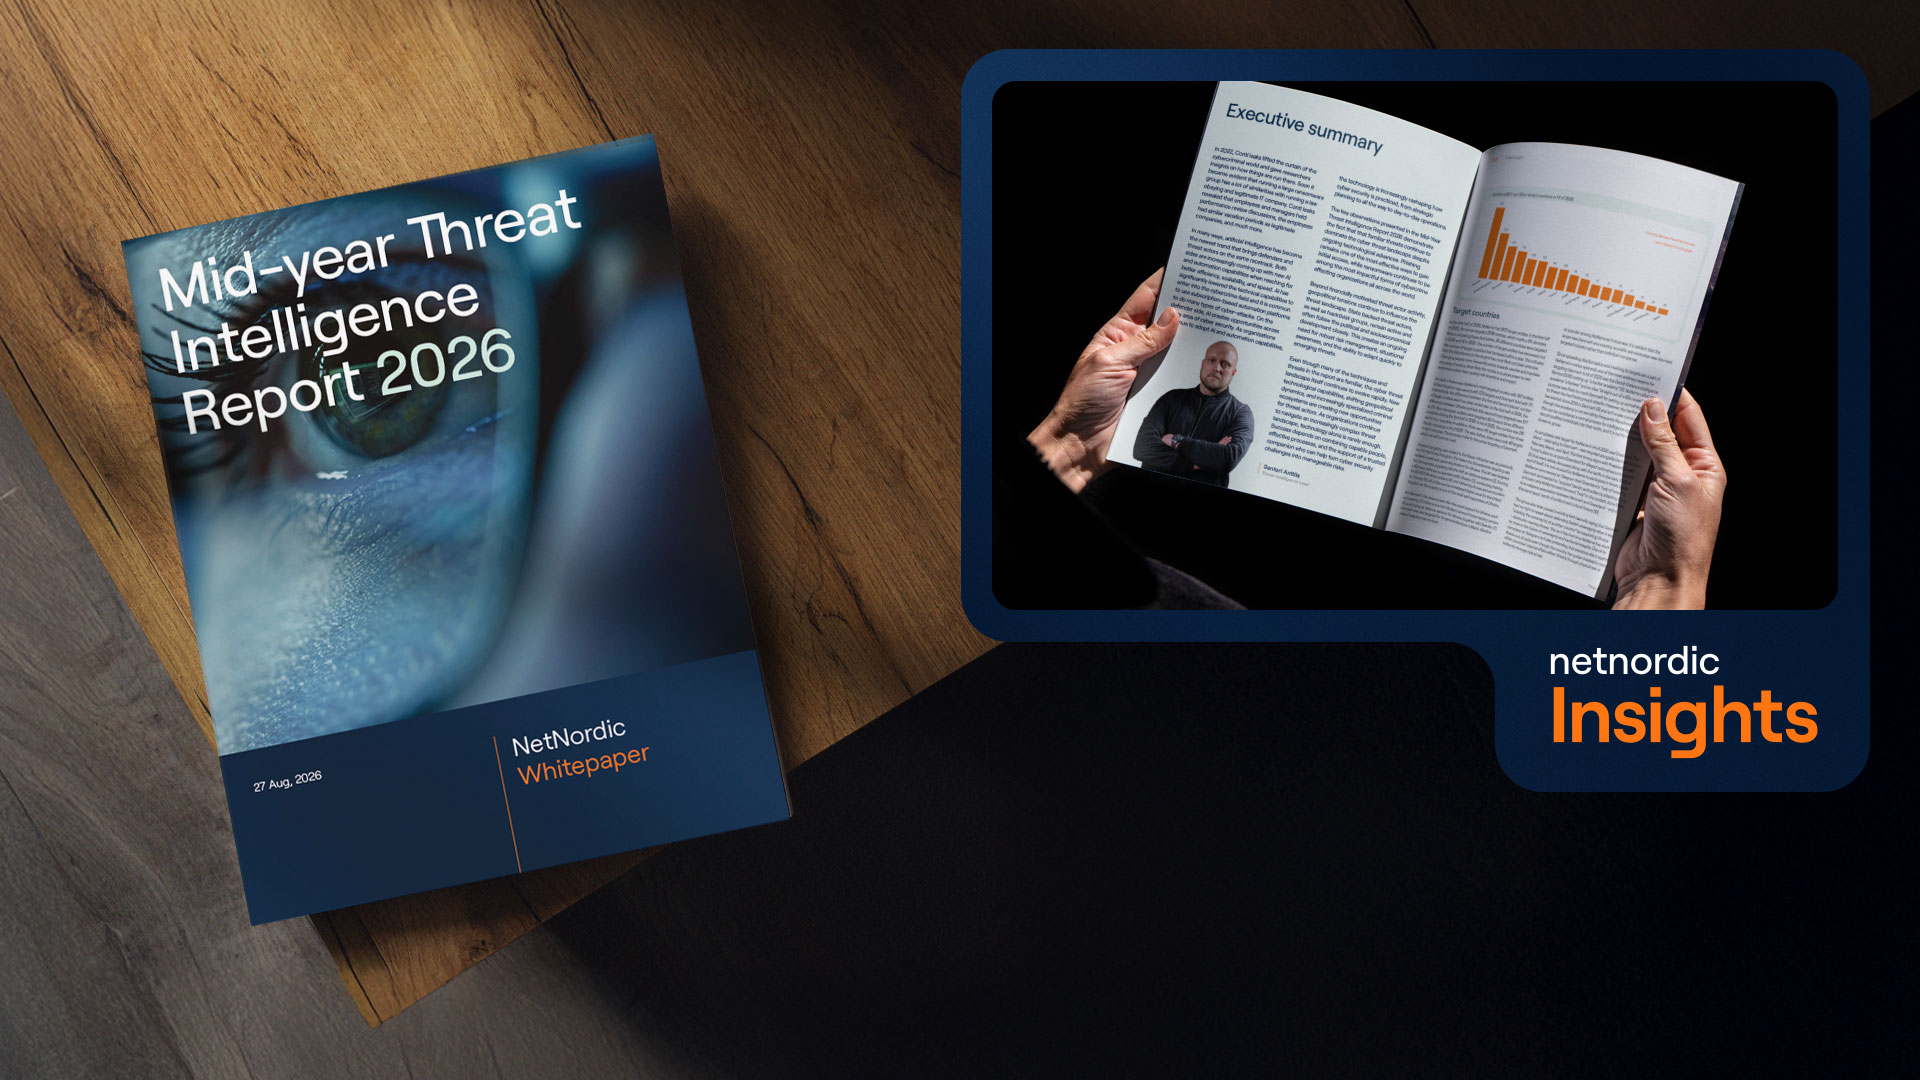
Mid-Year Threat Intelligence Report 2026: Trusselsbilledet for nordiske virksomheder
Lås op rapport
Lås op rapport
Få indsigt i de største cybertrusler mod nordiske virksomheder. Vores threat intelligence report dækker ransomware, DDoS, AI-drevne angreb og geopolitisk cyberkrig.
NetNordics Mid-Year Threat Intelligence Report 2026 giver et aktuelt billede af trusselslandskabet og de største cybertrusler mod nordiske virksomheder. Rapporten kombinerer cyber threat intelligence, analyser fra vores Security Operations Center (SOC) og erfaringer fra virkelige sikkerhedshændelser for at levere en databaseret trusselsvurdering af ransomware, AI-drevne angreb, phishing, hacktivisme og geopolitiske cybertrusler.
Rapporten fungerer som både et threat intelligence report og et operationelt beslutningsgrundlag for ledelse, sikkerhedsteams og organisationer, der arbejder med NIS2, risikostyring og cyberrobusthed.
Derfor bør sikkerhedsansvarlige læse rapporten
Dagens cybertrusler er ikke længere isolerede tekniske udfordringer.
Moderne angreb kombinerer i stigende grad:
- Ransomware-angreb
- Haktivisme og DDoS-angreb
- AI-støttede phishing-kampagner
- Geopolitisk motiveret cyberaktivitet
- Identitetsbaserede angreb
- Oplysnings- og påvirkningskampagner
Derfor skal sikkerhedsteams ikke blot forstå, hvordan angreb finder sted, men også hvorfor organisationer bliver mål for angreb, og hvordan trusselsbilledet omkring dem ændrer sig.
Centrale cybersikkerhedstrends i rapporten
4644
4.644 registrerede ransomwareofre globalt i første halvår af 2026
Ransomware fortsætter med at stige
Ransomware er fortsat en af de største cybertrusler mod virksomheder og organisationer. Rapporten undersøger udviklingen i ransomwareaktiviteten i første halvår af 2026, hvilke brancher der bliver hårdest ramt, hvordan fordelingen af ofre udvikler sig geografisk, samt hvilke trusselsgrupper der driver de aktuelle tendenser.
Analysen viser markante ændringer i angribernes prioriteringer og giver indsigt i, hvad organisationer kan forvente i resten af året.
Produktionsvirksomheder er fortsat blandt de mest udsatte sektorer, mens ransomwaregrupper udvider deres aktiviteter globalt.
AI ændrer phishingtruslen
Phishing er fortsat en af de mest anvendte angrebsvektorer, men metoderne bliver stadig mere avancerede.
Rapporten gennemgår de nyeste phishingtrends, som NetNordic SOC-analytikerne har observeret:
- AI-understøttede phishing-kampagner
- Tendenser inden for social engineering
- Phishing-as-a-Service (PhaaS)
- Phishing via enhedskode
- Phishing-angreb via QR-koder
- Identitetsbaserede angrebsteknikker
Hackergrupper udnytter i stigende grad pålidelige platforme, forretningsprocesser og meget personligt tilpassede lokkemidler for at øge succesraten for deres angreb.
18 %
Stigning i antallet af registrerede ransomware-ofre sammenlignet med første halvdel af 2025.
Geopolitiske begivenheder øger cyberrisikoen
Cybersikkerhed kan ikke længere betragtes uafhængigt af globale begivenheder. Konflikter, geopolitisk konkurrence, hybride påvirkningsoperationer og økonomisk usikkerhed afspejles i stigende grad i cyberspace.
Rapporten undersøger, hvordan udviklingen i Europa og på verdensplan påvirker trusselsaktørernes adfærd, organisationers risikoeksponering og det bredere billede af cybertrusler. Den fremhæver desuden, hvorfor organisationer løbende skal vurdere deres situation i et stadig mere dynamisk trusselsmiljø.
Organisationer, der ikke forstår deres position i det bredere geopolitiske trusselsbillede, risikerer at overse væsentlige forretningsmæssige og cybermæssige risici.
Hacktivisme og hybride trusler er fortsat aktive
Statsstøttede og politisk motiverede grupper fortsætter med at benytte cyberoperationer til at forstærke bestemte fortællinger, skabe forstyrrelser og påvirke den offentlige opfattelse.
Årets rapport indeholder en omfattende analyse af et af de mest aktive pro-russiske hacktivist-miljøer og undersøger, hvordan distribuerede denial-of-service-angreb, informationsoperationer og nye taktikker anvendes til at understøtte bredere geopolitiske mål.
17 %
17 % stigning i phishingrelaterede hændelser observeret af NetNordics SOC sammenlignet med året før
1870
Organisationer, der blev angrebet af hacktivistgruppen NoName057 i første halvår af 2026.
Opbyg cyberrobusthed i en tid præget af usikkerhed
Selvom der hele tiden dukker nye teknologier og angrebsmetoder op, viser rapporten, at mange vellykkede angreb stadig udnytter svagheder i de grundlæggende sikkerhedsprincipper.
Fra synlighed af trusler og sikkerhedsbevidsthed til identitetsbeskyttelse og styring af angrebsfladen giver rapporten praktiske indsigter i, hvordan organisationer kan styrke deres cybermodstandsdygtighed over for stadigt skiftende trusler.
Hvorfor denne rapport er vigtig
Cybertrusler er ikke længere isolerede tekniske problemer. De er i stigende grad forbundet med geopolitik, økonomisk usikkerhed, forsyningskæder og forretningsdrift.
Organisationer, der forstår, hvordan angribere tilpasser deres teknikker, målprioriteringer og driftsmodeller, er bedre rustet til at mindske risikoen og træffe velinformerede sikkerhedsbeslutninger.
Rapporten »Mid-Year Threat Intelligence Report 2026« hjælper ledere inden for cybersikkerhed, IT-beslutningstagere og virksomhedsledere med at forstå ikke blot, hvad der sker i dag, men også hvilke udviklinger der sandsynligvis vil præge trusselsbilledet i resten af året.
Denne rapport er beregnet til:
- CISOs
- CIO’er
- IT-chefer
- Sikkerhedschefer
- Ledere inden for risiko og compliance
- Ledere inden for digital transformation
- Sikkerhedsdriftshold
- Beslutningstagere på ledelsesniveau
Alle, der har ansvaret for at beskytte organisationens aktiver, håndtere cyberrisici eller understøtte forretningskontinuiteten, vil have gavn af de oplysninger og analyser, der er indeholdt i denne rapport.
Hvad er Threat Intelligence, og hvorfor er det vigtigt?
Threat Intelligence handler om at indsamle, analysere og omsætte information om aktuelle cybertrusler til konkrete sikkerhedstiltag. Cyber threat intelligence hjælper virksomheder med at forstå trusselsbilledet, identificere relevante risici og prioritere de sikkerhedsindsatser, der giver størst effekt.
For nordiske virksomheder er threat intelligence blevet et vigtigt værktøj i arbejdet med cybersikkerhed, da ransomware, phishing, identitetsbaserede angreb og geopolitisk motiverede cyberoperationer fortsætter med at udvikle sig. Ved løbende at overvåge trusselsaktører, angrebsmetoder og nye sårbarheder kan organisationer styrke deres modstandsdygtighed og reducere risikoen for sikkerhedshændelser.
Effektiv Threat Intelligence kombinerer strategiske vurderinger med operational threat intelligence, så både ledelsen og sikkerhedsteams får et bedre grundlag for beslutninger om risikostyring, sikkerhedsinvesteringer og beredskab.
Threat Intelligence og NIS2
NIS2-direktivet stiller øgede krav til risikostyring, dokumentation og håndtering af cybertrusler. Derfor bliver opdaterede trusselsvurderinger og adgang til relevante Threat Intelligence services stadig vigtigere for organisationer, der skal styrke deres sikkerhedsniveau og dokumentere deres arbejde med cyberrisici.
Threat Intelligence understøtter både forebyggelse, incident response og ledelsens beslutningsgrundlag ved at skabe indsigt i de trusler, der er mest relevante for virksomhedens branche, leverandørkæde og geografiske eksponering.
Om NetNordic Threat Intelligence
NetNordic Threat Intelligence overvåger løbende cybertrusler, angriberes adfærd, ransomware-aktivitet, phishing-kampagner, geopolitiske udviklinger og nye angrebsteknikker, der påvirker organisationer i hele Europa og Norden.
Vores analytikere kombinerer trusselsinformation, erfaring med håndtering af sikkerhedshændelser, digital kriminalteknik og indsigt fra Security Operations Center for at identificere vigtige udviklinger i det stadigt skiftende landskab af cybertrusler.
Tag kontakt
Udfyld kontaktformularen, så vender vi hurtigt tilbage til dig. Tak for din interesse!
Indholdsfortegnelse:
- Få indsigt i de største cybertrusler mod nordiske virksomheder. Vores threat intelligence report dækker ransomware, DDoS, AI-drevne angreb og geopolitisk cyberkrig.
- Derfor bør sikkerhedsansvarlige læse rapporten
- Centrale cybersikkerhedstrends i rapporten
- Ransomware fortsætter med at stige
- AI ændrer phishingtruslen
- Geopolitiske begivenheder øger cyberrisikoen
- Hacktivisme og hybride trusler er fortsat aktive
- Opbyg cyberrobusthed i en tid præget af usikkerhed
- Hvorfor denne rapport er vigtig
- Hvad er Threat Intelligence, og hvorfor er det vigtigt?
- Threat Intelligence og NIS2
- Om NetNordic Threat Intelligence